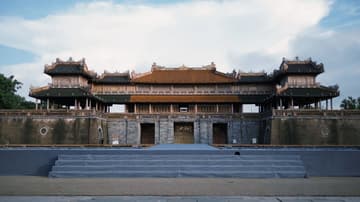
フエ王宮の午門
セキュリティ

セキュリティ
データゾーン処理管理引き渡し

デジタル化は、組織が持つ最も機微な資料に触れます。私たちの進め方は、承認済みの環境への導入を前提に設計されており、データの所在、アクセス、保護はお客様のポリシーに従います。中核技術は設計の段階で保護され、具体的な内容はプロジェクトの技術文書と契約で定めます。

⊠ 設計原則
最小権限各ロールには、業務に必要なアクセス権だけを与えます。

8つの原則が、デジタル化環境の構成の仕方を方向づけます。

ネットワーク分離データ、処理、管理、引き渡しの各ゾーンを分けることができます。

データゾーン処理管理引き渡し
  • データの所在. データは、お客様が承認したインフラ内にとどめることができます。
専用 / オンプレミスAI

データを環境の外に出せない業務には、ローカルモデルで対応できます。

  • 知的財産の保護. 導入しても、ソースコードやモデルを譲渡することが前提にはなりません。
プラットフォーム +
処理ゾーンローカルモデル
始め方

承認済みの環境
データの流れアクセスモデル
技術文書と契約
承認済みの環境
001

導入は、新しい環境を押しつけるのではなく、お客様がすでに承認している環境から始まります。

データの流れアクセスモデル
002

データの流れ、アクセスモデル、保護の要件、適用される責任を、一緒に確認します。

技術文書と契約
003

これらの決定はプロジェクトの技術文書と契約に記録され、本番を拡大する前にセキュリティを確認し、受け入れることができます。

検証と受入 +
責任の分担

責任がはっきりしていれば、セキュリティの判断は適切な場所に置かれます。

デジタル化の課題を相談する

お客様 / パートナー

データ、アクセス権、セキュリティポリシー、ホスト基盤。

Chinh Phong

アプリケーション、ワークフロー、モデル、中核技術のロジック。

共同管理

連携アーキテクチャ、ログ、セキュリティの受入、インシデント対応の手順。

対象用途

セキュリティと主権のパターンは各導入に設計として組み込まれ、お客様が承認した環境に従います。具体的なアーキテクチャ、管理策、責任は、プロジェクトの技術文書と契約で定めます。

分野

001

税務

分野 001/006

セキュリティ、権限、監査ログ

納税者データは機微な情報のため、ロールに基づくアクセスと検証できるログが要件の一部です。

税務
関連情報
  • エンドツーエンドのデータ生産プラットフォーム。文書理解、抽出、照合、ルール、品質、出所の追跡、連携までを担います。

    プラットフォーム +
  • デジタル化の受入を明確にする、計測モデルとゴールドスタンダード。

    検証と受入 +
  • Chinh Phong は、プラットフォーム、インテグレーター、機関を補う、専門的な産業データ生産のレイヤーを加えます。

    パートナーシップ +
お問い合わせ

すでに承認している環境から始めます。データの流れ、アクセス、保護、責任を一緒に整理し、確認できる形で文書に残します。

デジタル化の課題を相談する
お問い合わせchinhphong.com/ja/contact
読み込み中0